فهرست مطالب
- 1 چگونه از سرقت اطلاعات بانکی و خالی شدن حساب جلوگیری کنیم؟
- 2
- 3 سرقت اطلاعات بانکی چیست؟
- 4 چرا اطلاعات بانکی سرقت میشوند؟
- 5
- 6 مهمترین روشهای سرقت اطلاعات بانکی
- 7
- 8 چگونه از اطلاعات بانکی خود محافظت کنیم؟
- 8.1 ۱. رمز پویا و کد تأیید را در اختیار دیگران قرار ندهید
- 8.2 رمز یا کد تأیید را برای هیچ فردی ارسال یا قرائت نکنید، حتی اگر خودش را کارمند بانک معرفی کند.
- 8.3 ۲. روی لینکهای ناشناس کلیک نکنید
- 8.4 ۳. آدرس سایت بانکی را خودتان وارد کنید
- 8.5 ۴. اطلاعات کارت را در سایتهای ناشناس وارد نکنید
- 8.6 ۵. اعلان تراکنشها را فعال کنید
- 8.7 ۶. حساب خود را مرتب بررسی کنید
- 8.8 ۷. احراز هویت چندمرحلهای را فعال کنید
- 8.9 ۸. سیستمعامل و برنامهها را بهروز نگه دارید
- 8.10 ۹. تلفن همراه خود را قفل کنید
- 8.11 ۱۰. وایفای عمومی را برای کارهای حساس با احتیاط استفاده کنید
- 9
- 10 آیا شماره کارت به تنهایی برای سرقت پول کافی است؟
- 11 اگر اطلاعات بانکی ما سرقت شد چه کنیم؟
- 12 اگر رمز پویا را به کلاهبردار داده باشیم چه کنیم؟
- 13
- 14 نشانههایی که میگویند حساب بانکی شما ممکن است در معرض خطر باشد
- 15 اشتباهات رایج در حفاظت از حساب بانکی
- 16
- 17 یک چکلیست امنیتی برای محافظت از حساب بانکی
- 17.1 □ رمزهای حسابهای مهم متفاوت هستند.
- 17.2 □ احراز هویت چندمرحلهای در سرویسهای حساس فعال است.
- 17.3 □ روی لینکهای ناشناس کلیک نمیکنم.
- 17.4 □ رمز پویا و کد تأیید را به دیگران نمیدهم.
- 17.5 □ اپلیکیشنها را از منابع معتبر دریافت میکنم.
- 17.6 □ تراکنشهای بانکی را مرتب بررسی میکنم.
- 17.7 □ اعلان تراکنشها را فعال کردهام، اگر بانک چنین امکانی ارائه کند.
- 17.8 □ سیستمعامل و برنامههای مهم را بهروز نگه میدارم.
- 17.9 □ برای ورود به خدمات بانکی از آدرس یا برنامه رسمی استفاده میکنم.
- 17.10 □ در صورت مشاهده رفتار مشکوک، سریع با بانک تماس میگیرم.
- 18 آیا آنتیویروس به تنهایی از حساب بانکی محافظت میکند؟
- 19
- 20 نقش آموزش در جلوگیری از سرقت اطلاعات بانکی
- 21 آیا هوش مصنوعی تشخیص کلاهبرداری را سختتر کرده است؟
- 22
- 23 جمعبندی؛ امنیت حساب بانکی از یک کلیک شروع میشود
- 24
- 25 سوالات متداول
چگونه از سرقت اطلاعات بانکی و خالی شدن حساب جلوگیری کنیم؟
برای جلوگیری از سرقت اطلاعات بانکی، هرگز رمز کارت، رمز پویا، CVV2، کد تأیید، رمز عبور یا اطلاعات ورود به حساب را در اختیار دیگران قرار ندهید، روی لینکهای ناشناس کلیک نکنید، برنامههای بانکی را فقط از منابع معتبر دریافت کنید، احراز هویت چندمرحلهای را فعال کنید و تراکنشهای حساب خود را مرتب بررسی کنید. همچنین برای ورود به خدمات بانکی، تا حد امکان خودتان آدرس سایت یا اپلیکیشن رسمی را باز کنید و از لینکهای ارسالشده در پیامکها و پیامرسانها استفاده نکنید.
امروزه حسابهای بانکی یکی از مهمترین داراییهای دیجیتال هر فرد محسوب میشوند. با گسترش بانکداری اینترنتی، پرداختهای آنلاین، اپلیکیشنهای بانکی و خرید اینترنتی، بسیاری از کارهای مالی بدون مراجعه حضوری انجام میشود؛ اما همین راحتی باعث شده اطلاعات بانکی به هدف مهمی برای کلاهبرداران و مجرمان سایبری تبدیل شود.
سرقت اطلاعات بانکی همیشه به معنای هک مستقیم بانک نیست. در بسیاری از موارد، مهاجم تلاش میکند خود کاربر را فریب دهد تا اطلاعاتی مانند شماره کارت، رمز، کد تأیید یا اطلاعات ورود را در اختیار او قرار دهد. فیشینگ، صفحات بانکی جعلی، پیامکهای دروغین، تماسهای تلفنی، اپلیکیشنهای جعلی و بدافزارها از روشهایی هستند که میتوانند برای این هدف استفاده شوند.
بنابراین امنیت حساب بانکی فقط به سیستمهای بانکی وابسته نیست؛ رفتار روزمره کاربر نیز بخش مهمی از امنیت مالی اوست.
سرقت اطلاعات بانکی چیست؟
سرقت اطلاعات بانکی به فرایندی گفته میشود که طی آن اطلاعاتی که میتوانند برای دسترسی غیرمجاز به حساب یا انجام تراکنش مالی استفاده شوند، بدون اجازه صاحب حساب به دست فرد دیگری میافتند.
این اطلاعات میتوانند شامل موارد مختلفی باشند:
- شماره کارت
- تاریخ انقضای کارت
- CVV2
- رمز کارت
- رمز پویا
- نام کاربری بانکداری اینترنتی
- رمز عبور
- کدهای تأیید
- اطلاعات هویتی
- شماره تلفن متصل به حساب
- اطلاعات ورود به اپلیکیشن بانکی
البته میزان خطر هر اطلاعات متفاوت است و در برخی حملات، مهاجم تلاش میکند چند قطعه اطلاعات را همزمان به دست آورد.
نکته مهم این است که هیچوقت نباید تصور کنیم چون یک کد فقط چند ثانیه اعتبار دارد، پس ارائه آن به فرد دیگر بیخطر است. کدهای یکبارمصرف نیز ممکن است در جریان یک حمله فیشینگ برای تأیید یک عملیات استفاده شوند.
چرا اطلاعات بانکی سرقت میشوند؟
مهاجمان معمولاً به دنبال پول یا اطلاعاتی هستند که بتوانند بعداً به پول تبدیل کنند. اما روش رسیدن به این هدف همیشه یکسان نیست.
گاهی مهاجم یک صفحه بانکی جعلی طراحی میکند و کاربر را به آن صفحه میفرستد. گاهی یک پیامک جعلی درباره بسته پستی یا حساب بانکی ارسال میشود. در موارد دیگر ممکن است یک برنامه آلوده یا فایل ناشناس روی تلفن همراه نصب شود.
به همین دلیل، امنیت حساب بانکی باید چندلایه باشد.
احراز هویت چندمرحلهای میتواند یک لایه امنیتی اضافی ایجاد کند؛ بهگونهای که حتی در صورت افشای یک عامل مانند رمز عبور، مهاجم برای ورود همچنان به عامل دوم نیاز داشته باشد. CISA نیز استفاده از MFA را برای حسابهای حساس، از جمله حسابهای مالی، توصیه میکند.
مهمترین روشهای سرقت اطلاعات بانکی
۱. فیشینگ
فیشینگ یکی از شناختهشدهترین روشهای سرقت اطلاعات است.
در این روش، مهاجم یک پیام، ایمیل، سایت یا صفحه جعلی ایجاد میکند که ظاهری شبیه یک سرویس معتبر دارد.
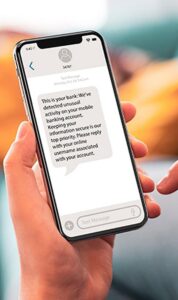
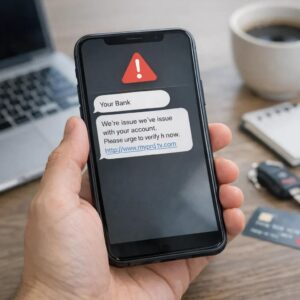
برای مثال ممکن است پیام زیر ارسال شود:
«به دلیل فعالیت مشکوک، حساب شما در آستانه مسدودی است. برای تأیید اطلاعات روی لینک زیر کلیک کنید.»
کاربر با کلیک روی لینک وارد صفحهای میشود که شبیه صفحه ورود بانک است. سپس اطلاعات خود را وارد میکند و این اطلاعات به جای رسیدن به بانک، در اختیار مهاجم قرار میگیرد.
۲. پیامکهای جعلی
پیامک یکی از ابزارهای مؤثر برای ایجاد احساس فوریت است.
پیامک ممکن است درباره مواردی مانند:
- تراکنش مشکوک
- بسته پستی
- جریمه
- یارانه
- وام
- جایزه
- حساب بانکی
- پرداخت قبض
- استخدام
باشد.
مشکل اصلی این است که بسیاری از کاربران پیامک را سریع میخوانند و بدون بررسی روی لینک آن کلیک میکنند.
بهترین روش این است که اگر پیام ادعا میکند از طرف بانک یا یک سازمان ارسال شده، خودتان اپلیکیشن یا سایت رسمی آن مجموعه را باز کنید.
۳. تماس تلفنی جعلی
کلاهبرداری فقط از طریق اینترنت انجام نمیشود.
ممکن است فردی تماس بگیرد و خودش را کارمند بانک، پشتیبانی یک شرکت یا مسئول امنیت معرفی کند.
برای جلب اعتماد، ممکن است اطلاعاتی مانند نام شما یا بخشی از مشخصاتتان را نیز بداند.
سپس از شما میخواهد:
- رمز پویا را بخوانید.
- کد تأیید را اعلام کنید.
- روی لینکی کلیک کنید.
- برنامهای نصب کنید.
- اطلاعات کارت را ارائه دهید.
هیچگاه فقط به دلیل اینکه تماسگیرنده اطلاعاتی درباره شما دارد، هویت او را تأییدشده فرض نکنید.
اگر تماس درباره حساب بانکی است، تماس را قطع کنید و از شماره رسمی بانک یا مسیرهای رسمی برای پیگیری استفاده کنید.
۴. اپلیکیشن بانکی جعلی
یکی دیگر از تهدیدها، برنامههایی هستند که ظاهر یک اپلیکیشن معتبر را تقلید میکنند.
ممکن است برنامه جعلی از کاربر بخواهد:
- شماره کارت وارد کند.
- رمز عبور بدهد.
- پیامکها را بخواند.
- کد تأیید را وارد کند.
- مجوزهای مختلفی روی گوشی فعال کند.
برای کاهش خطر، نرمافزارهای حساس را از منابع معتبر دریافت کنید و قبل از نصب، نام برنامه، توسعهدهنده و مجوزهای آن را بررسی کنید.
۵. بدافزارهای موبایلی
بدافزار میتواند از طریق فایل، برنامه ناشناس، لینک مخرب یا منابع غیرمعتبر وارد دستگاه شود.
برخی بدافزارها تلاش میکنند اطلاعات ذخیرهشده، پیامها یا دادههای حساس را به دست آورند.
به همین دلیل نصب برنامه از لینکهایی که در پیامک یا پیامرسان ناشناس ارسال میشوند، میتواند خطرناک باشد.
۶. استفاده از رمز عبور ضعیف یا تکراری
یکی از اشتباهات رایج، استفاده از یک رمز برای چند حساب است.
فرض کنید کاربر برای ایمیل، شبکه اجتماعی و یک حساب مالی از یک رمز مشابه استفاده کند. اگر رمز یکی از سرویسها افشا شود، سایر حسابها نیز در معرض خطر قرار میگیرند.
برای حسابهای مهم، رمزهای عبور قوی و متفاوت استفاده کنید.
در صورت امکان، از یک مدیر رمز عبور معتبر نیز برای مدیریت رمزهای پیچیده استفاده کنید.
چگونه از اطلاعات بانکی خود محافظت کنیم؟
۱. رمز پویا و کد تأیید را در اختیار دیگران قرار ندهید
یکی از مهمترین اصول امنیتی این است:
رمز یا کد تأیید را برای هیچ فردی ارسال یا قرائت نکنید، حتی اگر خودش را کارمند بانک معرفی کند.
کلاهبردار ممکن است با استفاده از یک سناریوی ساختگی تلاش کند شما را متقاعد کند که برای «لغو تراکنش»، «فعالسازی حساب» یا «رفع مسدودی» کد را اعلام کنید.
در چنین شرایطی، تماس را قطع کنید و خودتان از طریق کانال رسمی موضوع را بررسی کنید.
۲. روی لینکهای ناشناس کلیک نکنید
اگر پیامکی دریافت کردید که شما را به صفحه بانکی هدایت میکند، قبل از کلیک فکر کنید.
از خودتان بپرسید:
- آیا منتظر چنین پیامی بودم؟
- آیا فرستنده را میشناسم؟
- آیا لینک متعلق به دامنه رسمی است؟
- آیا پیام احساس ترس یا عجله ایجاد میکند؟
- آیا میتوانم موضوع را از اپلیکیشن رسمی بررسی کنم؟
اگر پاسخها قانعکننده نیستند، روی لینک کلیک نکنید.
۳. آدرس سایت بانکی را خودتان وارد کنید
یکی از روشهای ساده برای کاهش خطر فیشینگ این است که به جای کلیک روی لینک پیام، آدرس سایت رسمی را خودتان وارد کنید یا از برنامه رسمی استفاده کنید.
این روش احتمال ورود تصادفی به صفحه جعلی را کاهش میدهد.
۴. اطلاعات کارت را در سایتهای ناشناس وارد نکنید
در خرید اینترنتی، فقط به ظاهر سایت اعتماد نکنید.
ممکن است یک صفحه پرداخت بسیار شبیه نمونه واقعی طراحی شده باشد.
قبل از پرداخت، آدرس سایت و مقصد تراکنش را بررسی کنید.
همچنین اگر سایتی بدون دلیل اطلاعات غیرضروری و حساس درخواست میکند، ادامه فرایند را متوقف کنید.
۵. اعلان تراکنشها را فعال کنید
اگر بانک شما امکان ارسال اعلان تراکنش یا پیام اطلاعرسانی را فراهم میکند، فعال بودن آن میتواند به شما کمک کند فعالیتهای غیرعادی را سریعتر متوجه شوید.
هرچه فاصله زمانی میان وقوع تراکنش مشکوک و اطلاع کاربر کمتر باشد، امکان پیگیری سریعتر بیشتر است.
۶. حساب خود را مرتب بررسی کنید
منتظر نمانید تا متوجه برداشت بزرگ یا مشکل جدی شوید.
به صورت دورهای:
- تراکنشها را بررسی کنید.
- موجودی را کنترل کنید.
- برداشتهای ناشناس را جدی بگیرید.
- پیامهای بانکی را بررسی کنید.
- دستگاهها یا نشستهای ناشناس را در صورت وجود بررسی کنید.
۷. احراز هویت چندمرحلهای را فعال کنید
احراز هویت چندمرحلهای یا MFA یعنی برای ورود یا انجام برخی عملیات حساس، بیش از یک عامل احراز هویت مورد نیاز باشد.
این عوامل میتوانند شامل:
- چیزی که میدانید؛ مانند رمز عبور
- چیزی که در اختیار دارید؛ مانند تلفن یا کلید امنیتی
- ویژگی بیومتریک؛ مانند اثر انگشت
باشند.
MFA میتواند خطر دسترسی غیرمجاز را کاهش دهد، هرچند همه روشهای MFA در برابر فیشینگ به یک اندازه مقاوم نیستند. CISA تأکید میکند که MFA بهطور کلی بهتر از نداشتن آن است و روشهای مقاوم در برابر فیشینگ امنیت بیشتری دارند.
۸. سیستمعامل و برنامهها را بهروز نگه دارید
بهروزرسانی نرمافزار فقط برای اضافه شدن امکانات جدید نیست.
بهروزرسانیها ممکن است مشکلات امنیتی شناختهشده را نیز برطرف کنند.
بنابراین سیستمعامل تلفن همراه، مرورگر و برنامههای حساس را از منابع رسمی بهروز نگه دارید.
۹. تلفن همراه خود را قفل کنید
گوشی موبایل امروز میتواند به پیامکها، ایمیل، اپلیکیشنهای بانکی و اطلاعات شخصی دسترسی داشته باشد.
بنابراین از یک روش قفل مناسب استفاده کنید.
در صورت پشتیبانی دستگاه، میتوانید از رمز عبور قوی، PIN مناسب یا قابلیتهای بیومتریک استفاده کنید.
۱۰. وایفای عمومی را برای کارهای حساس با احتیاط استفاده کنید
شبکههای عمومی همیشه گزینه مناسبی برای انجام امور مالی حساس نیستند.
اگر مجبور به استفاده از شبکه عمومی هستید، از ورود به حسابهای بسیار حساس خودداری کنید و مطمئن شوید ارتباط شما با سرویس موردنظر رمزگذاری شده است.
آیا شماره کارت به تنهایی برای سرقت پول کافی است؟
نباید تصور کرد که داشتن شماره کارت به تنهایی همیشه به معنی امکان برداشت مستقیم از حساب است؛ اما اطلاعات کارت میتواند بخشی از دادههایی باشد که مهاجم برای کلاهبرداری یا حملات بعدی جمعآوری میکند.
بنابراین بهتر است اطلاعات کارت را نیز مانند سایر دادههای حساس، فقط در موقعیتهای ضروری و در سرویسهای معتبر وارد کنید.
هرگز تصویر کامل کارت بانکی را برای افراد ناشناس ارسال نکنید.
اگر اطلاعات بانکی ما سرقت شد چه کنیم؟
اگر احتمال میدهید اطلاعات بانکی شما در اختیار فرد دیگری قرار گرفته است، اقدام سریع اهمیت زیادی دارد.
مرحله اول: تراکنشها را بررسی کنید
وضعیت حساب و تراکنشهای اخیر را بررسی کنید.
مرحله دوم: با بانک تماس بگیرید
از کانال رسمی بانک برای دریافت راهنمایی و انجام اقدامات لازم استفاده کنید.
اگر احتمال افشای اطلاعات کارت وجود دارد، درباره مسدود کردن یا تعویض کارت و سایر اقدامات امنیتی از بانک راهنمایی بگیرید.
مرحله سوم: رمزهای مرتبط را تغییر دهید
اگر اطلاعات ورود به حساب اینترنتی یا رمز عبور شما افشا شده است، آن را تغییر دهید.
اگر همان رمز را در سرویسهای دیگر نیز استفاده کردهاید، رمز آن سرویسها را نیز تغییر دهید.
مرحله چهارم: حسابهای مهم را بررسی کنید
ایمیل، حسابهای کاربری و سرویسهایی که با شماره تلفن یا ایمیل شما مرتبط هستند را نیز بررسی کنید.
مرحله پنجم: مدارک و شواهد را نگه دارید
اگر پیامک، لینک، شماره تماس یا صفحه جعلی در اختیار دارید، آنها را حذف نکنید؛ ممکن است برای پیگیری و گزارش حادثه مفید باشند.
اگر رمز پویا را به کلاهبردار داده باشیم چه کنیم؟
این وضعیت را جدی بگیرید.
در صورت ارائه رمز پویا یا کد تأیید به یک صفحه یا فرد مشکوک:
- فوراً وضعیت حساب را بررسی کنید.
- در صورت مشاهده تراکنش ناشناس، با بانک تماس بگیرید.
- در صورت نیاز کارت را مسدود یا تعویض کنید.
- رمزهای مرتبط را تغییر دهید.
- حسابهای کاربری مرتبط را بررسی کنید.
- پیام یا لینک مشکوک را برای پیگیری نگه دارید.
مهم است که منتظر نمانید تا «ببینیم چه اتفاقی میافتد».
نشانههایی که میگویند حساب بانکی شما ممکن است در معرض خطر باشد
برخی نشانهها باید جدی گرفته شوند:
- دریافت کد ورود بدون اینکه خودتان درخواست کرده باشید
- مشاهده تراکنش ناشناس
- دریافت پیام ورود غیرمنتظره
- تغییر ناگهانی اطلاعات حساب
- دریافت تماس مشکوک درباره حساب
- نصب برنامه ناشناس پیش از وقوع مشکل
- کلیک روی لینک مشکوک و وارد کردن اطلاعات
- از دست رفتن ناگهانی دسترسی به شماره تلفن یا حساب
- دریافت اعلانهای غیرمنتظره درباره ورود یا تغییر رمز
هیچکدام از این موارد به تنهایی ثابت نمیکنند که حساب شما هک شده است؛ اما بهتر است آنها را نادیده نگیرید.
اشتباهات رایج در حفاظت از حساب بانکی
استفاده از یک رمز برای همه حسابها
این کار باعث میشود افشای یک رمز، چند حساب را همزمان در معرض خطر قرار دهد.
اعتماد به تماسگیرنده
شماره تماس یا ادعای فرد بهتنهایی برای اثبات هویت او کافی نیست.
کلیک روی لینک پیامک بانکی
حتی اگر متن پیام رسمی به نظر برسد، بهتر است موضوع از طریق مسیر رسمی بررسی شود.
نصب برنامه از لینک ناشناس
برنامهای که از یک پیام ناشناس دریافت شده، نباید بدون بررسی نصب شود.
ذخیره اطلاعات حساس در مکانهای ناامن
اطلاعات کارت، رمزها و کدهای حساس را در اختیار دیگران قرار ندهید.
بیتوجهی به تراکنشهای کوچک
گاهی کاربران فقط برداشتهای بزرگ را جدی میگیرند. هر تراکنش ناشناخته باید بررسی شود.
یک چکلیست امنیتی برای محافظت از حساب بانکی
برای اینکه امنیت حساب خود را سریع بررسی کنید، این موارد را کنترل کنید:
□ رمزهای حسابهای مهم متفاوت هستند.
□ احراز هویت چندمرحلهای در سرویسهای حساس فعال است.
□ روی لینکهای ناشناس کلیک نمیکنم.
□ رمز پویا و کد تأیید را به دیگران نمیدهم.
□ اپلیکیشنها را از منابع معتبر دریافت میکنم.
□ تراکنشهای بانکی را مرتب بررسی میکنم.
□ اعلان تراکنشها را فعال کردهام، اگر بانک چنین امکانی ارائه کند.
□ سیستمعامل و برنامههای مهم را بهروز نگه میدارم.
□ برای ورود به خدمات بانکی از آدرس یا برنامه رسمی استفاده میکنم.
□ در صورت مشاهده رفتار مشکوک، سریع با بانک تماس میگیرم.
اگر چند مورد از این گزینهها را رعایت نمیکنید، بهتر است همین امروز برای اصلاح آنها اقدام کنید.
آیا آنتیویروس به تنهایی از حساب بانکی محافظت میکند؟
خیر.
نرمافزار امنیتی میتواند بخشی از تهدیدهای فنی را شناسایی یا مسدود کند، اما نمیتواند جلوی تمام روشهای مهندسی اجتماعی را بگیرد.
اگر کاربر خودش رمز پویا را در یک صفحه جعلی وارد کند، حتی بهترین ابزار امنیتی نیز لزوماً نمیتواند تمام مراحل حمله را متوقف کند.
به همین دلیل امنیت بانکی باید ترکیبی از فناوری + رفتار صحیح کاربر باشد.
نقش آموزش در جلوگیری از سرقت اطلاعات بانکی
یکی از مهمترین ابزارهای مقابله با کلاهبرداری، آموزش است.
کاربری که میداند:
- لینک ناشناس را باز نکند،
- کد تأیید را در اختیار دیگران نگذارد،
- دامنه سایت را بررسی کند،
- از منابع رسمی استفاده کند،
- و تراکنشها را کنترل کند،
احتمال بسیار کمتری دارد که در دام بسیاری از حملات رایج گرفتار شود.
از طرف دیگر، مجرمان سایبری نیز روشهای خود را تغییر میدهند. بنابراین آموزش امنیت دیجیتال نباید یک اقدام یکباره باشد.
آیا هوش مصنوعی تشخیص کلاهبرداری را سختتر کرده است؟
هوش مصنوعی میتواند به تولید پیامهای طبیعیتر، شخصیتر و متقاعدکنندهتر کمک کند. بنابراین دیگر نمیتوان فقط با دیدن غلط املایی یا متن ضعیف، جعلی بودن یک پیام را تشخیص داد.
کاربر باید بیشتر به منبع، درخواست، زمینه پیام و مسیر انجام عملیات توجه کند.
برای مثال، اگر پیام از شما بخواهد فوراً رمز یا کد تأیید خود را وارد کنید، حتی اگر متن کاملاً حرفهای باشد، باید احتیاط کنید.
جمعبندی؛ امنیت حساب بانکی از یک کلیک شروع میشود
سرقت اطلاعات بانکی همیشه با یک حمله پیچیده و هکری اتفاق نمیافتد. در بسیاری از موارد، یک پیامک، تماس تلفنی، لینک جعلی یا اپلیکیشن ناشناس میتواند نقطه شروع یک کلاهبرداری باشد.
بهترین راهکار این است که برای اطلاعات مالی خود یک قانون ساده داشته باشید:
هرگز به درخواست مالی غیرمنتظره اعتماد نکنید؛ ابتدا مکث کنید، منبع را بررسی کنید و سپس از مسیر رسمی اقدام کنید.
رمز پویا، رمز عبور، کد تأیید و سایر اطلاعات حساس را در اختیار دیگران قرار ندهید. روی لینکهای ناشناس کلیک نکنید، نرمافزارهای ناشناس نصب نکنید و تراکنشهای حساب خود را مرتب کنترل کنید.
همچنین فعال کردن احراز هویت چندمرحلهای در سرویسهایی که از آن پشتیبانی میکنند، میتواند یک لایه دفاعی مهم ایجاد کند. البته باید توجه داشت که روشهای مختلف MFA سطح مقاومت یکسانی در برابر فیشینگ ندارند.
در نهایت، امنیت حساب بانکی یک اقدام یکباره نیست؛ یک عادت روزانه است. چند ثانیه بررسی قبل از کلیک یا وارد کردن اطلاعات میتواند از خسارتهای جدی جلوگیری کند.
سوالات متداول
سرقت اطلاعات بانکی چگونه اتفاق میافتد؟
سرقت اطلاعات بانکی میتواند از طریق فیشینگ، پیامک جعلی، تماس تلفنی، سایتهای تقلبی، اپلیکیشنهای آلوده، بدافزارها یا افشای رمز و کدهای تأیید اتفاق بیفتد.
برای جلوگیری از سرقت اطلاعات بانکی چه کنیم؟
روی لینکهای ناشناس کلیک نکنید، رمز و کد تأیید را در اختیار دیگران قرار ندهید، از اپلیکیشنهای معتبر استفاده کنید، تراکنشها را بررسی کنید و در صورت امکان احراز هویت چندمرحلهای را فعال کنید.
آیا دادن رمز پویا به دیگران خطرناک است؟
بله. رمز یکبارمصرف نیز اطلاعات امنیتی محسوب میشود و نباید در اختیار افراد یا صفحات ناشناس قرار گیرد.
اگر روی لینک بانکی جعلی کلیک کردیم چه کنیم؟
صفحه را ببندید، چیزی دانلود یا نصب نکنید و اگر اطلاعاتی وارد کردهاید، سریعاً اقدامات امنیتی لازم را انجام دهید. در صورت ورود اطلاعات بانکی، موضوع را از مسیر رسمی بانک پیگیری کنید.
آیا شماره کارت به تنهایی برای برداشت از حساب کافی است؟
نباید تصور کرد که شماره کارت به تنهایی همیشه امکان برداشت ایجاد میکند، اما اطلاعات کارت همچنان حساس است و میتواند در حملات یا کلاهبرداریهای بعدی مورد استفاده قرار گیرد.
آیا فعال کردن احراز هویت دومرحلهای ضروری است؟
برای حسابهای حساس، فعال کردن MFA یک لایه امنیتی مهم ایجاد میکند و میتواند خطر دسترسی غیرمجاز را کاهش دهد.
آیا تماس تلفنی از طرف بانک میتواند جعلی باشد؟
بله. کلاهبرداران میتوانند خود را کارمند بانک یا پشتیبانی معرفی کنند. اگر درباره تماس شک دارید، تماس را قطع کرده و از کانال رسمی بانک پیگیری کنید.
اگر تراکنش ناشناس در حساب دیدیم چه کنیم؟
تراکنش را جدی بگیرید و در سریعترین زمان از طریق کانال رسمی بانک پیگیری کنید. در صورت نیاز، درباره مسدود کردن کارت یا سایر اقدامات امنیتی از بانک راهنمایی بگیرید.
آیا نصب آنتیویروس کافی است؟
خیر. آنتیویروس تنها یکی از لایههای امنیتی است. رفتار کاربر، رمزهای قوی، MFA، بهروزرسانی نرمافزار و توجه به فیشینگ نیز اهمیت دارند.