فهرست مطالب
- 1 سوال کلیدی: چگونه پیامک و لینک جعلی را تشخیص دهیم؟
- 2
- 3 پیامک جعلی چیست؟
- 4 لینک جعلی یا فیشینگ چیست؟
- 5 مهمترین نشانههای پیامک جعلی
- 6 چگونه آدرس یک لینک را بررسی کنیم؟
- 7 تفاوت سایت واقعی و سایت فیشینگ
- 7.1 دامنه را بررسی کنید: نام دامنه را حرفبهحرف بخوانید. وجود یک حرف اضافه، خط تیره، پسوند متفاوت یا ساختار عجیب میتواند هشدار باشد.
- 7.2 به آدرس صفحه توجه کنید: اگر پیام از طرف یک سازمان معتبر است، بهتر است به جای کلیک روی لینک پیامک، آدرس رسمی سازمان را خودتان در مرورگر وارد کنید.
- 7.3 به درخواستهای غیرعادی توجه کنید: اگر سایتی که ادعا میکند متعلق به یک سازمان است ناگهان رمز، اطلاعات کارت یا اطلاعاتی غیرمرتبط درخواست میکند، متوقف شوید.
- 7.4 به طراحی سایت اکتفا نکنید: لوگو، رنگبندی و حتی ظاهر حرفهای قابل جعل است.
- 8
- 9 آیا غلط املایی نشانه قطعی جعلی بودن پیام است؟
- 10 رایجترین موضوعات پیامکهای جعلی
- 11
- 12 اگر روی لینک جعلی کلیک کردیم چه کار کنیم؟
- 13 اگر رمز پویا را وارد کردیم چه کنیم؟
- 14
- 15 چگونه از پیامکهای جعلی پیشگیری کنیم؟
- 16
- 17 یک چکلیست سریع برای تشخیص پیامک جعلی
- 17.1 ۱. آیا منتظر چنین پیامی بودم؟
- 17.2 ۲. آیا پیام من را میترساند یا مجبور به اقدام فوری میکند؟
- 17.3 ۳. آیا لینک ناشناس دارد؟
- 17.4 ۴. آیا اطلاعات بانکی یا رمز میخواهد؟
- 17.5 ۵. آیا درخواست نصب برنامه دارد؟
- 17.6 ۶. آیا آدرس سایت عجیب است؟
- 17.7 ۷. آیا میتوانم موضوع را از اپلیکیشن رسمی بررسی کنم؟
- 17.8 ۸. آیا راه دیگری برای تأیید پیام وجود دارد؟
- 17.9 آیا باز کردن لینک جعلی همیشه باعث هک شدن گوشی میشود؟
- 17.10 اگر به پیام اعتماد ندارید، لینک را باز نکنید.
- 18
- 19 آیا قفل HTTPS به معنی امن بودن سایت است؟
- 20
- 21 چرا پیامکهای جعلی اینقدر باورپذیر شدهاند؟
- 22 نقش هوش مصنوعی در پیامکهای جعلی
- 23
- 24 چند نمونه پیام مشکوک
- 25
- 26 بهترین واکنش به یک پیامک مشکوک چیست؟
- 27 جمعبندی
- 28
- 29 سوالات متداول
سوال کلیدی: چگونه پیامک و لینک جعلی را تشخیص دهیم؟
برای تشخیص پیامک و لینک جعلی، قبل از هر اقدامی به فرستنده، متن پیام، ایجاد حس فوریت، درخواست اطلاعات حساس و آدرس واقعی لینک توجه کنید. اگر پیامک شما را به کلیک فوری، پرداخت وجه، وارد کردن رمز پویا، اطلاعات کارت بانکی، کد تأیید یا نصب یک برنامه ناشناس تشویق میکند، روی لینک آن کلیک نکنید و موضوع را از طریق اپلیکیشن، سایت یا شماره تماس رسمی همان سازمان بررسی کنید.
پیامکهای جعلی و لینکهای فیشینگ از رایجترین روشهای کلاهبرداری اینترنتی هستند. کلاهبرداران تلاش میکنند پیام خود را شبیه اطلاعیه بانک، شرکت حملونقل، فروشگاه اینترنتی، سامانه خدماتی، سازمان دولتی یا حتی یک دوست و آشنای واقعی نشان دهند تا کاربر بدون بررسی دقیق روی لینک کلیک کند یا اطلاعات حساس خود را در اختیار آنها قرار دهد.
فیشینگ فقط به پیامهایی با غلط املایی محدود نمیشود. امروزه پیامهای جعلی میتوانند از نظر ظاهر، نگارش و طراحی بسیار حرفهای باشند. حتی ممکن است پیام از شماره یا حسابی ارسال شود که ظاهراً معتبر به نظر میرسد. بنابراین مهمترین اصل این است که به ظاهر پیام اعتماد نکنیم و منبع و مقصد واقعی آن را بررسی کنیم. راهنماهای امنیتی نیز بر نشانههایی مانند ایجاد اضطرار، درخواست اطلاعات شخصی و مالی و لینکهای غیرقابل اعتماد تأکید دارند.
پیامک جعلی چیست؟
پیامک جعلی، پیامی است که با هدف فریب کاربر و وادار کردن او به انجام یک اقدام خاص ارسال میشود. این اقدام میتواند کلیک روی لینک، پرداخت پول، وارد کردن اطلاعات بانکی، ارائه رمز عبور، ارسال کد تأیید یا نصب یک برنامه باشد.
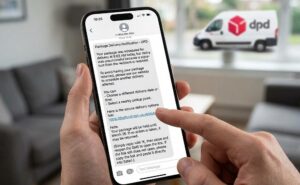
برای مثال ممکن است پیامکی با مضمون «مرسوله شما به دلیل نقص آدرس متوقف شده است» دریافت کنید و در ادامه لینکی برای اصلاح آدرس قرار داشته باشد. اگر روی لینک کلیک کنید، ممکن است به صفحهای شبیه سایت واقعی هدایت شوید و از شما اطلاعات کارت بانکی یا مشخصات شخصی درخواست شود.
نمونههای دیگری از پیامکهای جعلی میتوانند درباره موارد زیر باشند:
- تراکنش مشکوک بانکی
- مسدود شدن حساب
- دریافت جایزه
- تخفیف ویژه
- ثبتنام یا دریافت وام
- بسته پستی
- جریمه یا بدهی
- قبض پرداختنشده
- استخدام و پیشنهاد شغلی
- برنده شدن در قرعهکشی
- تمدید سرویس
- ورود مشکوک به حساب
- دریافت سود یا پاداش
- درخواست کمک مالی از طرف فردی که ظاهراً میشناسید
بر اساس دادههای منتشرشده توسط FTC، کلاهبرداریهای پیامکی در سال ۲۰۲۴ خسارت گزارششدهای در حدود ۴۷۰ میلیون دلار در آمریکا ایجاد کردهاند و پیامکهای مربوط به مشکل در تحویل بسته، هشدارهای بانکی جعلی و پیشنهادهای شغلی از نمونههای رایج بودهاند.
لینک جعلی یا فیشینگ چیست؟
لینک فیشینگ لینکی است که کاربر را به مقصدی هدایت میکند که برای فریب او طراحی شده است. این مقصد ممکن است یک سایت جعلی برای سرقت اطلاعات باشد یا صفحهای باشد که کاربر را به دانلود نرمافزار مخرب تشویق کند.
هدف اصلی همیشه سرقت مستقیم پول نیست. گاهی مهاجم ابتدا رمز عبور، شماره تلفن، ایمیل، کد تأیید یا سایر اطلاعات را جمعآوری میکند و بعد از آن برای ورود به حسابها یا انجام کلاهبرداریهای دیگر استفاده میکند.
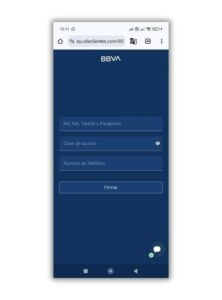
یکی از خطرناکترین ویژگیهای فیشینگ این است که صفحه جعلی ممکن است بسیار شبیه صفحه اصلی یک بانک، فروشگاه یا سرویس اینترنتی باشد.
بنابراین ظاهر صفحه بهتنهایی معیار کافی برای تشخیص واقعی بودن آن نیست.
مهمترین نشانههای پیامک جعلی
۱. ایجاد ترس و عجله
یکی از مهمترین تکنیکهای کلاهبرداران، ایجاد فشار روانی است.
برای مثال:
«حساب شما تا یک ساعت دیگر مسدود میشود.»
یا:
«در صورت پرداخت نکردن فوری، سفارش شما لغو خواهد شد.»
یا:
«تراکنش مشکوکی انجام شده؛ برای جلوگیری از برداشت وجه روی لینک زیر کلیک کنید.»
هدف این است که کاربر فرصت فکر کردن و بررسی کردن نداشته باشد.
اگر پیامی شما را مجبور میکند «همین الان» کاری انجام دهید، چند ثانیه مکث کنید و از خودتان بپرسید: آیا واقعاً چنین اقدامی ضروری است؟
ایجاد فوریت و تهدید از نشانههای شناختهشده فیشینگ است.
۲. درخواست اطلاعات بانکی
اگر پیامکی از شما شماره کارت، تاریخ انقضا، CVV2، رمز کارت، رمز پویا یا کد تأیید درخواست میکند، باید با احتیاط بسیار زیادی برخورد کنید.
بهخصوص اگر این درخواست همراه با لینک باشد، احتمال فیشینگ افزایش پیدا میکند.
هیچگاه اطلاعات حساس بانکی را در صفحهای که از طریق یک پیامک ناشناس باز شده وارد نکنید.
۳. لینک ناشناس یا عجیب
لینک را فقط به دلیل اینکه نام یک برند در آن دیده میشود معتبر ندانید.
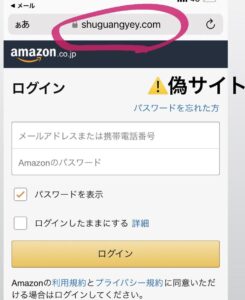
برای مثال ممکن است نام یک بانک یا فروشگاه در ابتدای آدرس دیده شود، اما دامنه اصلی متعلق به سایت دیگری باشد.
در بررسی آدرس، باید به دامنه اصلی توجه کنید، نه صرفاً کلماتی که در ابتدای URL قرار گرفتهاند.
۴. کوتاهکنندههای لینک
لینکهای کوتاهشده لزوماً جعلی نیستند، اما مقصد واقعی را در نگاه اول مشخص نمیکنند.
اگر یک پیام حساس مانند پیام بانکی یا پرداختی دارای لینک کوتاه ناشناس است، بهتر است روی آن کلیک نکنید و سایت یا اپلیکیشن رسمی سرویس موردنظر را خودتان باز کنید.
۵. درخواست نصب برنامه
یکی از نشانههای بسیار مهم، درخواست نصب برنامه از طریق لینک پیامک است.
اگر پیام میگوید:
«برای مشاهده ابلاغیه برنامه زیر را نصب کنید»
یا:
«برای پیگیری مرسوله این برنامه را دانلود کنید»
قبل از نصب، بسیار محتاط باشید.
برنامهها را از فروشگاههای رسمی و منابع معتبر دریافت کنید و بهخصوص از نصب فایلهای APK ناشناس که از طریق پیامک یا پیامرسان ارسال شدهاند خودداری کنید.
چگونه آدرس یک لینک را بررسی کنیم؟
برای بررسی لینک، قبل از کلیک به آدرس آن نگاه کنید.
فرض کنید با آدرسی شبیه این مواجه شوید:
login.example-security.com
ممکن است کاربر در نگاه اول به دلیل وجود کلمه login تصور کند که سایت رسمی است، در حالی که دامنه اصلی در این مثال example-security.com است.
بنابراین نباید فقط اولین کلمه یا نام برند موجود در URL را ببینید.
همچنین وجود HTTPS یا علامت قفل مرورگر به معنی معتبر بودن صاحب سایت نیست. HTTPS ارتباط مرورگر با سایت را رمزگذاری میکند، اما بهتنهایی ثابت نمیکند که آن سایت متعلق به بانک، فروشگاه یا سازمانی است که ادعا میکند.
راهنماهای امنیتی نیز توصیه میکنند قبل از کلیک، مقصد واقعی لینک بررسی شود و در صورت شک، به جای استفاده از لینک پیام، از آدرس رسمی و مستقلی که خودتان میشناسید وارد شوید.
تفاوت سایت واقعی و سایت فیشینگ
تشخیص سایت فیشینگ همیشه آسان نیست؛ زیرا کلاهبرداران میتوانند ظاهر سایت را شبیه نمونه اصلی طراحی کنند.
با این حال چند مورد میتواند به شما کمک کند:
دامنه را بررسی کنید:
نام دامنه را حرفبهحرف بخوانید. وجود یک حرف اضافه، خط تیره، پسوند متفاوت یا ساختار عجیب میتواند هشدار باشد.
به آدرس صفحه توجه کنید:
اگر پیام از طرف یک سازمان معتبر است، بهتر است به جای کلیک روی لینک پیامک، آدرس رسمی سازمان را خودتان در مرورگر وارد کنید.
به درخواستهای غیرعادی توجه کنید:
اگر سایتی که ادعا میکند متعلق به یک سازمان است ناگهان رمز، اطلاعات کارت یا اطلاعاتی غیرمرتبط درخواست میکند، متوقف شوید.
به طراحی سایت اکتفا نکنید:
لوگو، رنگبندی و حتی ظاهر حرفهای قابل جعل است.
آیا غلط املایی نشانه قطعی جعلی بودن پیام است؟
خیر.
غلط املایی و نگارشی میتواند نشانهای از پیام جعلی باشد، اما نبودن غلط املایی نیز پیام را معتبر نمیکند.
امروزه ابزارهای هوش مصنوعی میتوانند متنهایی کاملاً روان و حرفهای تولید کنند و حتی پیامهای فیشینگ میتوانند از نظر نگارشی بسیار طبیعی باشند. CISA نیز هشدار داده که با پیشرفت هوش مصنوعی، نباید فقط به غلطهای املایی برای تشخیص فیشینگ تکیه کرد.
بنابراین بهتر است مجموعهای از نشانهها را در کنار یکدیگر بررسی کنید.
رایجترین موضوعات پیامکهای جعلی
پیامک جعلی بانکی
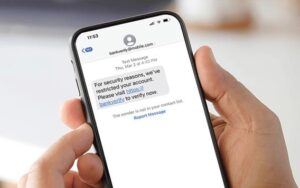
یکی از خطرناکترین مدلها، پیامهایی هستند که خود را هشدار بانکی معرفی میکنند.
برای مثال:
«تراکنش مشکوکی در حساب شما شناسایی شده است.»
سپس از شما خواسته میشود روی لینک کلیک کنید یا با یک شماره تماس بگیرید.
در چنین شرایطی از اطلاعات داخل همان پیام استفاده نکنید. اپلیکیشن رسمی بانک یا روش ارتباطی شناختهشده بانک را به صورت مستقل باز کنید و وضعیت حساب را بررسی کنید.
پیامهای جعلی با جعل هویت بانکها از نمونههای شناختهشده کلاهبرداری پیامکی هستند.
پیامک جعلی بسته پستی
این نوع پیامک بهخصوص زمانی خطرناک است که فرد واقعاً منتظر دریافت بسته باشد.
ممکن است پیام ادعا کند:
- آدرس ناقص است.
- هزینه ارسال پرداخت نشده.
- بسته در انتظار تأیید است.
- باید هزینه ناچیزی پرداخت شود.
اگر واقعاً سفارشی دارید، وضعیت آن را مستقیماً در سایت یا اپلیکیشن رسمی فروشگاه یا شرکت حملونقل بررسی کنید.
پیامک برنده شدن
پیامهایی با مضمون «شما برنده شدید» یا «برای دریافت جایزه روی لینک کلیک کنید» باید با احتیاط بررسی شوند.
اگر در قرعهکشی شرکت نکردهاید، دریافت جایزه بدون دلیل منطقی است.
حتی اگر نام یک برند معروف در پیام دیده شود، باز هم باید منبع پیام و مقصد لینک را بررسی کنید.
پیامک استخدام و درآمد بالا
پیشنهادهای کاری جعلی نیز میتوانند از طریق پیامک منتشر شوند.
عبارتهایی مانند:
- درآمد روزانه بالا
- کار در منزل بدون مهارت
- سود تضمینی
- استخدام فوری
- دریافت پول در ازای انجام چند کار ساده
میتوانند برای شروع یک کلاهبرداری استفاده شوند.
در برخی مدلها ابتدا مبلغ کمی از قربانی دریافت میشود و سپس از او خواسته میشود مبالغ بیشتری برای آزاد شدن سود یا ادامه فعالیت پرداخت کند.
اگر روی لینک جعلی کلیک کردیم چه کار کنیم؟
اول از همه وحشت نکنید.
صرف کلیک کردن همیشه به معنی سرقت اطلاعات یا آلوده شدن دستگاه نیست؛ اما باید سریع و منطقی عمل کنید.
اگر صفحه باز شد ولی هیچ اطلاعاتی وارد نکردید، صفحه را ببندید و از دانلود یا نصب هر فایل خودداری کنید.
اگر اطلاعات حساب یا رمز عبور وارد کردهاید، از یک دستگاه مطمئن وارد حساب مربوطه شوید و رمز عبور را تغییر دهید. اگر همان رمز را در سرویسهای دیگر نیز استفاده کردهاید، آنها را هم تغییر دهید.
اگر اطلاعات بانکی وارد کردهاید یا تراکنش مشکوکی رخ داده است، موضوع را فوراً از مسیر رسمی بانک پیگیری کنید.
اگر فایل یا برنامهای دانلود و نصب کردهاید، آن را جدیتر پیگیری کنید و دستگاه را با ابزار امنیتی معتبر بررسی کنید. راهنماهای FTC نیز در صورت باز شدن پیوست یا لینک مخرب، بهروزرسانی نرمافزار امنیتی و اسکن دستگاه را توصیه میکنند.
اگر رمز پویا را وارد کردیم چه کنیم؟
اگر رمز پویا یا کد تأیید را در یک صفحه مشکوک وارد کردهاید، موضوع را فوری جدی بگیرید.
رمزهای یکبارمصرف زمان محدودی دارند، اما اطلاعات دیگری که در صفحه وارد شده ممکن است همچنان برای مهاجم ارزشمند باشد.
در چنین شرایطی:
- وضعیت حساب بانکی را بررسی کنید.
- در صورت مشاهده تراکنش مشکوک، فوراً با بانک تماس بگیرید.
- رمزهای عبور مرتبط را تغییر دهید.
- نشستهای فعال حسابهای مهم را بررسی کنید.
- اگر اطلاعات کارت در صفحه جعلی وارد شده، از بانک درباره اقدامات لازم سؤال کنید.
- پیام و لینک را نگه دارید تا در صورت نیاز بتوانید آن را گزارش کنید.
چگونه از پیامکهای جعلی پیشگیری کنیم؟
پیشگیری بهتر از واکنش بعد از کلاهبرداری است.
قانون طلایی اول: روی لینک عجولانه کلیک نکنید
اگر پیام غیرمنتظره است، ابتدا آن را بررسی کنید.
قانون طلایی دوم: خودتان سایت رسمی را باز کنید
اگر پیام ادعا میکند از طرف بانک، فروشگاه یا سازمانی است، به جای کلیک روی لینک، سایت یا اپلیکیشن رسمی را خودتان باز کنید.
FTC نیز توصیه میکند برای بررسی پیام مشکوک، به جای استفاده از اطلاعات تماس داخل همان پیام، از شماره تلفن یا وبسایتی استفاده کنید که از قبل میدانید متعلق به سازمان موردنظر است.
قانون طلایی سوم: رمز و کد تأیید را در اختیار دیگران قرار ندهید
رمز عبور، رمز پویا و کدهای تأیید را نباید برای افراد ناشناس ارسال کنید.
قانون طلایی چهارم: احراز هویت دومرحلهای را فعال کنید
فعال کردن احراز هویت چندمرحلهای میتواند حتی در صورت لو رفتن رمز عبور، یک لایه امنیتی اضافی ایجاد کند.
قانون طلایی پنجم: برنامه ناشناس نصب نکنید
اگر لینکی از شما میخواهد فایل ناشناخته یا APK نصب کنید، قبل از هر اقدامی منبع را بررسی کنید.
یک چکلیست سریع برای تشخیص پیامک جعلی
هر زمان پیام مشکوکی دریافت کردید، این هشت سؤال را از خودتان بپرسید:
۱. آیا منتظر چنین پیامی بودم؟
اگر پاسخ منفی است، احتیاط بیشتری کنید.
۲. آیا پیام من را میترساند یا مجبور به اقدام فوری میکند؟
اگر بله، یک علامت هشدار است.
۳. آیا لینک ناشناس دارد؟
اگر بله، کلیک نکنید.
۴. آیا اطلاعات بانکی یا رمز میخواهد؟
اگر بله، بسیار محتاط باشید.
۵. آیا درخواست نصب برنامه دارد؟
اگر بله، قبل از نصب منبع را بررسی کنید.
۶. آیا آدرس سایت عجیب است؟
دامنه را دقیق بررسی کنید.
۷. آیا میتوانم موضوع را از اپلیکیشن رسمی بررسی کنم؟
اگر بله، از لینک پیام استفاده نکنید.
۸. آیا راه دیگری برای تأیید پیام وجود دارد؟
از سایت، اپلیکیشن یا شماره تماس رسمی استفاده کنید.
آیا باز کردن لینک جعلی همیشه باعث هک شدن گوشی میشود؟
خیر، اما باز کردن لینک ناشناس میتواند خطرناک باشد.
بسته به نوع حمله، لینک ممکن است فقط یک صفحه جعلی برای سرقت اطلاعات باز کند، شما را به دانلود فایل هدایت کند یا از آسیبپذیریهای نرمافزاری سوءاستفاده کند.
به همین دلیل بهتر است به جای این تصور که «اگر فقط یک بار کلیک کنم اتفاقی نمیافتد»، اصل سادهتری را رعایت کنیم:
اگر به پیام اعتماد ندارید، لینک را باز نکنید.
آیا قفل HTTPS به معنی امن بودن سایت است؟
خیر.
HTTPS برای امنیت ارتباط میان مرورگر و وبسایت مهم است، اما وجود آن به تنهایی نشان نمیدهد که سایت متعلق به سازمانی است که ادعا میکند.
بنابراین دیدن قفل مرورگر نباید باعث شود دامنه را بررسی نکنید.
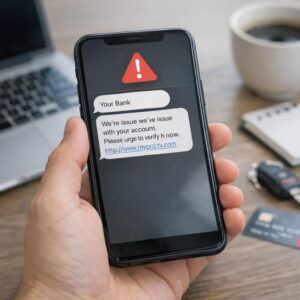
چرا پیامکهای جعلی اینقدر باورپذیر شدهاند؟
کلاهبرداران فقط روی فناوری حساب نمیکنند؛ آنها از روانشناسی انسان نیز استفاده میکنند.
سه احساس معمولاً در این پیامها مورد سوءاستفاده قرار میگیرد:
ترس: «حساب شما مسدود میشود.»
طمع یا هیجان: «شما برنده شدهاید.»
عجله: «فقط تا چند دقیقه فرصت دارید.»
وقتی کاربر تحت تأثیر این احساسات قرار میگیرد، احتمال دارد قبل از بررسی دقیق روی لینک کلیک کند.
به همین دلیل بهترین دفاع در برابر فیشینگ، فقط نصب آنتیویروس نیست؛ بلکه مکث کردن و بررسی کردن نیز بخش مهمی از امنیت دیجیتال است.
نقش هوش مصنوعی در پیامکهای جعلی
هوش مصنوعی میتواند به مهاجمان کمک کند پیامهایی طبیعیتر و شخصیسازیشدهتر تولید کنند.
در گذشته شاید یک پیام جعلی با چند غلط املایی و جملهبندی عجیب بهراحتی قابل تشخیص بود. امروز چنین نشانهای دیگر کافی نیست.
مهاجم میتواند متن پیام را متناسب با موقعیت کاربر تنظیم کند و حتی لحن رسمی یا دوستانه ایجاد کند.
بنابراین روش تشخیص باید از «آیا متن غلط املایی دارد؟» به «آیا این درخواست منطقی است و آیا منبع آن را مستقل تأیید کردهام؟» تغییر کند.
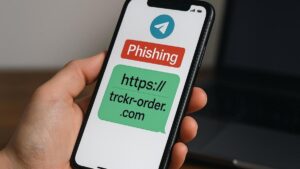
چند نمونه پیام مشکوک
نمونه اول
«کاربر گرامی، حساب شما به دلیل فعالیت مشکوک در آستانه مسدودی است. برای تأیید مالکیت روی لینک زیر کلیک کنید.»
نشانههای خطر: ایجاد ترس، فوریت و لینک ناشناس.
نمونه دوم
«مرسوله شما به دلیل پرداخت نشدن هزینه جزئی متوقف شده است. برای ادامه ارسال وارد لینک شوید.»
نشانههای خطر: درخواست پرداخت و لینک غیرمنتظره.
نمونه سوم
«تبریک! شما برنده جایزه ویژه شدهاید. برای دریافت جایزه اطلاعات خود را وارد کنید.»
نشانههای خطر: وعده جایزه و درخواست اطلاعات.
نمونه چهارم
«استخدام فوری با درآمد بالا. برای شروع کار اپلیکیشن زیر را نصب کنید.»
نشانههای خطر: پیشنهاد وسوسهکننده و نصب برنامه از طریق لینک ناشناس.
بهترین واکنش به یک پیامک مشکوک چیست؟
فرمول ساده زیر را به خاطر بسپارید:
مکث → بررسی → تأیید مستقل → اقدام
یعنی:
مکث: فوراً کلیک نکنید.
بررسی: فرستنده، متن و لینک را بررسی کنید.
تأیید مستقل: سایت یا اپلیکیشن رسمی را خودتان باز کنید.
اقدام: فقط پس از اطمینان، کاری که لازم است انجام دهید.
اگر پیام مشکوک است، پاسخ دادن نیز ایده خوبی نیست. حتی در برخی موارد، پاسخ دادن میتواند به کلاهبردار نشان دهد که شماره شما فعال است.
FTC نیز برای پیامهای غیرمنتظره توصیه میکند روی لینک کلیک نکنید و به جای استفاده از اطلاعات داخل پیام، از مسیر رسمی سازمان موردنظر اقدام کنید.
جمعبندی
تشخیص پیامکها و لینکهای جعلی بیش از آنکه به ابزارهای پیچیده نیاز داشته باشد، به دقت و عادتهای درست امنیتی وابسته است. مهمترین نشانههایی که باید به آنها توجه کنید شامل فشار برای اقدام فوری، درخواست اطلاعات حساس، لینک ناشناس، پیشنهادهای غیرواقعی، درخواست پرداخت، نصب برنامه و آدرس اینترنتی مشکوک هستند.
مهمترین نکته این است که حتی اگر پیام ظاهری حرفهای داشته باشد، نام یک برند معتبر در آن دیده شود یا متن آن کاملاً بدون غلط باشد، باز هم نباید بدون بررسی روی لینک کلیک کرد.
اگر پیام واقعاً مهم باشد، معمولاً میتوانید موضوع را از طریق سایت، اپلیکیشن یا شماره تماس رسمی سازمان مربوطه بررسی کنید.
در دنیای دیجیتال، چند ثانیه مکث قبل از کلیک میتواند جلوی از دست رفتن اطلاعات شخصی، حساب کاربری و حتی پول شما را بگیرد.
سوالات متداول
پیامک فیشینگ چیست؟
پیامکی است که با هدف فریب کاربر برای کلیک روی لینک، ارائه اطلاعات حساس، پرداخت پول یا نصب نرمافزار مخرب ارسال میشود.
از کجا بفهمیم لینک پیامک جعلی است؟
دامنه اصلی را بررسی کنید، به نامهای عجیب، غلطهای جزئی در دامنه، لینکهای کوتاه ناشناس و درخواست اطلاعات حساس توجه کنید و در صورت شک از لینک استفاده نکنید.
آیا HTTPS یعنی سایت کاملاً امن است؟
خیر. HTTPS ارتباط را رمزگذاری میکند اما بهتنهایی مالکیت یا اعتبار سایت را ثابت نمیکند.
اگر روی لینک مشکوک کلیک کنیم چه کنیم؟
صفحه را ببندید، چیزی دانلود یا نصب نکنید و اگر اطلاعاتی وارد کردهاید، رمزهای مرتبط را تغییر دهید و در صورت وارد شدن اطلاعات بانکی، فوراً از مسیر رسمی بانک پیگیری کنید.
آیا پیامک بانکی میتواند جعلی باشد؟
بله. پیامهای جعلی میتوانند خود را به شکل هشدار بانکی نشان دهند. وضعیت حساب را از اپلیکیشن یا سایت رسمی بانک بررسی کنید و به لینک موجود در پیام اعتماد نکنید.
آیا لینک کوتاهشده خطرناک است؟
لزوماً نه، اما مقصد واقعی آن در نگاه اول مشخص نیست. در پیامهای حساس بهتر است به جای لینک کوتاه از مسیر رسمی و شناختهشده استفاده کنید.
آیا غلط املایی نشانه قطعی فیشینگ است؟
خیر. غلط املایی میتواند یک نشانه باشد، اما پیامهای فیشینگ امروزی ممکن است کاملاً حرفهای نوشته شوند.
آیا نصب APK از لینک پیامک خطرناک است؟
میتواند خطرناک باشد. فایلهای نصب ناشناس ممکن است حاوی نرمافزار مخرب باشند؛ بنابراین برنامه را از منبع رسمی و قابل اعتماد دریافت کنید.
آیا کلاهبرداران میتوانند نام بانک یا شرکت معروف را در پیامک بنویسند؟
بله. صرفاً وجود نام یا لوگوی یک برند معتبر به معنی واقعی بودن پیام نیست.
مهمترین قانون برای جلوگیری از فیشینگ چیست؟
برای پیامهای غیرمنتظره عجله نکنید؛ روی لینک کلیک نکنید و موضوع را از طریق سایت یا اپلیکیشن رسمی که خودتان باز کردهاید بررسی کنید.