فهرست مطالب
- 1 کلاهبرداریهای اینترنتی جدید را چگونه شناسایی کنیم؟
- 2 کلاهبرداری اینترنتی چیست؟
- 3 چرا کلاهبرداریهای اینترنتی روزبهروز پیچیدهتر میشوند؟
- 4 ۱. فیشینگ؛ یکی از رایجترین روشهای کلاهبرداری
- 5 ۲. لینکهای جعلی چگونه قربانی میگیرند؟
- 6
- 7 ۳. کلاهبرداری با QR کد
- 8
- 9 ۴. کلاهبرداریهای استخدامی جدید
- 10 ۵. جعل هویت بانک، سازمان یا شرکت
- 11
- 12 ۶. کلاهبرداری با پیامکهای جعلی
- 13 ۷. کلاهبرداری در شبکههای اجتماعی
- 14 ۸. کلاهبرداری با پیشنهادهای بیش از حد جذاب
- 15
- 16 ۹. کلاهبرداری با تماس اضطراری از طرف دوست یا آشنا
- 17 ۱۰. کلاهبرداریهای مرتبط با سرمایهگذاری و ارز دیجیتال
- 18 ۱۱. کلاهبرداری با CAPTCHA جعلی
- 19 ۱۲. کلاهبرداریهای اینترنتی چه نشانههای مشترکی دارند؟
- 20 چگونه یک پیام مشکوک را بررسی کنیم؟
- 21
- 22 اگر روی لینک جعلی کلیک کردیم چه کنیم؟
- 23
- 24 اگر پول را به کلاهبردار انتقال دادیم چه کنیم؟
- 25
- 26 چگونه از کلاهبرداری اینترنتی پیشگیری کنیم؟
- 27
- 28 آیا ظاهر حرفهای یک سایت به معنی معتبر بودن آن است؟
- 29
- 30 هوش مصنوعی چگونه کلاهبرداریهای اینترنتی را پیچیدهتر کرده است؟
- 31
- 32 یک قانون ساده برای مقابله با کلاهبرداری اینترنتی
- 33 چکلیست نهایی تشخیص کلاهبرداری اینترنتی
- 34 جمعبندی
- 35
- 36 سوالات متداول
کلاهبرداریهای اینترنتی جدید را چگونه شناسایی کنیم؟
مهمترین نشانههای کلاهبرداری اینترنتی شامل پیام یا تماس غیرمنتظره، ایجاد ترس یا عجله، درخواست رمز پویا یا اطلاعات بانکی، ارسال لینک ناشناس، درخواست نصب برنامه، پیشنهاد سود غیرعادی، درخواست پرداخت وجه برای دریافت جایزه یا استخدام، وادار کردن کاربر به اسکن QR کد ناشناس و جعل هویت بانک، سازمان، فروشگاه یا فرد آشنا است. برای جلوگیری از کلاهبرداری، روی لینکهای مشکوک کلیک نکنید، اطلاعات بانکی و رمزهای ورود را در اختیار دیگران قرار ندهید، آدرس سایت را خودتان بررسی کنید و درخواستهای مالی غیرمنتظره را از طریق یک مسیر ارتباطی مستقل راستیآزمایی کنید.
کلاهبرداری اینترنتی چیست؟
کلاهبرداری اینترنتی به مجموعهای از روشها گفته میشود که در آن فرد یا گروهی با استفاده از اینترنت، تلفن همراه، پیامرسانها، شبکههای اجتماعی، وبسایتها یا سرویسهای آنلاین تلاش میکند پول، اطلاعات شخصی، اطلاعات بانکی، حسابهای کاربری یا دسترسی دیجیتال افراد را به دست آورد.
کلاهبرداریهای اینترنتی همیشه با یک روش ثابت انجام نمیشوند. شیوههای قدیمی مانند پیامهای فیشینگ همچنان وجود دارند، اما روشهای جدیدتر نیز دائماً در حال شکلگیری هستند. امروزه ممکن است یک کلاهبردار ابتدا با یک پیام کوتاه اعتماد کاربر را جلب کند، سپس او را به یک صفحه جعلی هدایت کند و در مرحله بعد اطلاعات بانکی یا رمز ورود را درخواست کند.
گزارشهای جدید کمیسیون تجارت فدرال آمریکا نشان میدهد کلاهبرداریهای جعل هویت در سال ۲۰۲۵ بیش از هر دسته دیگری از تقلبها گزارش شدهاند و افراد متخلف از کانالهایی مانند تماس تلفنی، پیامک، ایمیل، شبکههای اجتماعی و حتی نتایج موتورهای جستوجو برای ارتباط با قربانیان استفاده کردهاند.
بنابراین شناخت روشهای جدید کلاهبرداری فقط برای متخصصان امنیت سایبری نیست؛ هر کاربر اینترنت باید اصول اولیه تشخیص یک پیام یا پیشنهاد مشکوک را بداند.
چرا کلاهبرداریهای اینترنتی روزبهروز پیچیدهتر میشوند؟
یکی از دلایل پیچیدهتر شدن کلاهبرداریها این است که مجرمان دیگر صرفاً پیامهایی با غلطهای املایی و ظاهر غیرحرفهای ارسال نمیکنند.
ممکن است یک پیام:
- ظاهر کاملاً رسمی داشته باشد.
- از لوگوی یک شرکت استفاده کند.
- نام و تصویر یک فرد واقعی را داشته باشد.
- کاربر را به صفحهای شبیه سایت اصلی هدایت کند.
- از یک شماره یا حساب کاربری با نام مشابه یک سازمان استفاده کند.
- با اطلاعاتی که قبلاً درباره قربانی جمعآوری شده شخصیسازی شود.
استفاده از ابزارهای هوش مصنوعی نیز امکان تولید متن، تصویر، صدا و محتوای متقاعدکنندهتر را برای کلاهبرداران افزایش داده است. بنابراین نباید فقط بر اساس ظاهر حرفهای یک پیام درباره معتبر بودن آن تصمیم گرفت.
۱. فیشینگ؛ یکی از رایجترین روشهای کلاهبرداری
فیشینگ روشی است که در آن کلاهبردار خود را جای یک فرد، شرکت یا سازمان معتبر جا میزند و کاربر را برای ارائه اطلاعات حساس یا ورود به یک سایت جعلی فریب میدهد.
برای مثال ممکن است پیام ظاهراً مربوط به:
- حساب بانکی
- بسته پستی
- پرداخت قبض
- ثبتنام یک خدمت
- برنده شدن در مسابقه
- دریافت یارانه یا مزایا
- تأیید حساب کاربری
- خرید اینترنتی
برای فرد ارسال شود.
هدف پیام معمولاً ایجاد یک واکنش سریع است.
جملههایی مانند «فقط تا چند دقیقه فرصت دارید»، «حساب شما مسدود میشود» یا «برای جلوگیری از لغو سفارش کلیک کنید» باید حساسیت کاربر را افزایش دهند.
اصل مهم: هر پیامی که شما را برای کلیک سریع تحت فشار قرار میدهد، قبل از هر اقدامی باید بررسی شود.
۲. لینکهای جعلی چگونه قربانی میگیرند؟
یکی از خطرناکترین روشهای کلاهبرداری اینترنتی، ارسال لینک جعلی است.
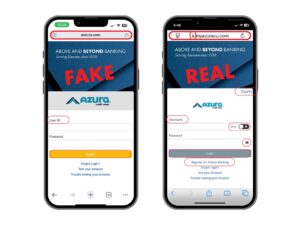
ظاهر لینک ممکن است شبیه آدرس یک سایت معتبر باشد، اما مقصد واقعی آن متفاوت باشد.
گاهی تفاوت تنها در یک حرف، یک خط تیره، یک دامنه متفاوت یا شکل دیگری از نوشتار نام برند است.
برای همین، صرف مشاهده نام یک بانک، فروشگاه یا سازمان در متن لینک به معنی معتبر بودن آن نیست.
قبل از کلیک باید:
- آدرس را با دقت بخوانید.
- نام دامنه اصلی را بررسی کنید.
- اگر پیام غیرمنتظره است، از لینک استفاده نکنید.
- سایت موردنظر را خودتان در مرورگر باز کنید.
- در صورت نیاز، از شماره یا کانال رسمی سازمان استعلام بگیرید.
۳. کلاهبرداری با QR کد
QR کدها استفادههای کاملاً قانونی و مفیدی دارند، اما کلاهبرداران نیز میتوانند از آنها سوءاستفاده کنند.
در یک نمونه جدید که FTC در سپتامبر ۲۰۲۶ درباره آن هشدار داده، کلاهبرداران QR کدهای جعلی را جایگزین کدهای واقعی کردهاند تا کاربر پس از اسکن به یک سایت جعلی هدایت شود. این سایت ممکن است برای سرقت پول یا اطلاعات شخصی طراحی شده باشد.
بنابراین هنگام اسکن QR کد:
- مقصد لینک را قبل از ورود بررسی کنید.
- اگر URL عجیب یا ناشناخته است، ادامه ندهید.
- اطلاعات بانکی را در صفحهای که از طریق QR ناشناس باز شده وارد نکنید.
- برای پرداختهای حساس، ترجیحاً از اپلیکیشن یا سایت رسمی سرویس استفاده کنید.
QR کد بهخودیخود امن یا ناامن نیست؛ مقصدی که کد به آن هدایت میکند اهمیت دارد.
۴. کلاهبرداریهای استخدامی جدید
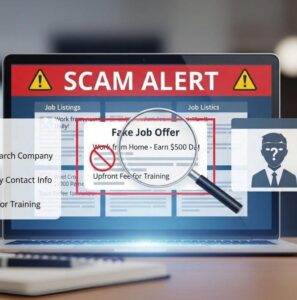
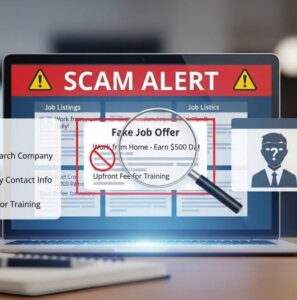
یکی دیگر از روشهای جدید، آگهیهای استخدامی جعلی است.
کلاهبردار ممکن است خود را نماینده یک شرکت معتبر معرفی کند و به کاربر پیشنهاد کار دورکاری، درآمد روزانه یا فعالیت اینترنتی بدهد.
در مرحله اول ممکن است حتی مبلغ کوچکی پرداخت شود تا اعتماد قربانی جلب شود. سپس از او درخواست میشود برای ادامه فعالیت، آزاد کردن درآمد یا انجام مرحله بعدی مبلغی واریز کند.
FTC درباره نوعی از این کلاهبرداریها با عنوان Task Scam هشدار داده است؛ در این روش، کاربر با وعده درآمد از طریق انجام وظایف ساده آنلاین جذب میشود و بعد از او خواسته میشود برای ادامه کار یا برداشت درآمد، پول خودش را واریز کند.
یکی از مهمترین نشانهها:
برای دریافت حقوق نباید مجبور شوید ابتدا پول پرداخت کنید.
اگر فردی برای استخدام از شما درخواست «هزینه ثبتنام»، «هزینه فعالسازی حساب»، «ودیعه برای دریافت حقوق» یا پرداخت مشابه کرد، باید با احتیاط بسیار زیادی برخورد کنید.
۵. جعل هویت بانک، سازمان یا شرکت
در این روش، کلاهبردار خود را نماینده یک نهاد معتبر معرفی میکند.
ممکن است بگوید:
- حساب شما مشکل دارد.
- تراکنش مشکوکی مشاهده شده است.
- باید اطلاعات خود را تأیید کنید.
- برای جلوگیری از مسدودی حساب اقدام کنید.
- مبلغی به اشتباه برای شما واریز شده است.
- پرونده شما نیاز به پرداخت فوری دارد.
هدف اصلی معمولاً ایجاد ترس و وادار کردن فرد به تصمیم عجولانه است.
گزارش FTC در سال ۲۰۲۶ نشان داده که جعل هویت شرکتها، بانکها و سازمانهای دولتی از الگوهای مهم زیانهای گزارششده بوده است.
اگر کسی با عنوان نماینده یک سازمان تماس گرفت، مکالمه را متوقف کرده و از طریق شماره رسمی همان سازمان که خودتان پیدا کردهاید، موضوع را بررسی کنید.
۶. کلاهبرداری با پیامکهای جعلی
پیامکهای کوتاه به دلیل سرعت و سادگی، ابزار مناسبی برای مهندسی اجتماعی هستند.
پیام ممکن است درباره موضوعی کاملاً روزمره باشد؛ مثلاً:
«سفارش شما ناقص است.»
«قبض پرداخت نشده است.»
«برای دریافت بسته اقدام کنید.»
«حساب شما نیاز به تأیید دارد.»
«برای جلوگیری از مسدودی وارد لینک شوید.»
اگر پیام غیرمنتظره است و از شما میخواهد روی لینک کلیک کنید یا اطلاعاتی وارد کنید، ابتدا آن را بررسی کنید.
پیامک معتبر بودن پیام را ثابت نمیکند.
۷. کلاهبرداری در شبکههای اجتماعی
شبکههای اجتماعی نیز محیط مناسبی برای جعل هویت هستند.
یک حساب جعلی ممکن است:
- عکس شخص یا برند واقعی را کپی کند.
- تعداد زیادی دنبالکننده داشته باشد.
- پستهای حرفهای منتشر کند.
- نظرات ساختگی داشته باشد.
- برای فروش محصول تخفیف غیرعادی پیشنهاد دهد.
- از کاربر بخواهد مبلغ را خارج از مسیر رسمی پرداخت کند.
بنابراین تعداد دنبالکنندگان یا ظاهر حرفهای صفحه نباید تنها معیار اعتماد باشد.
برای خریدهای اینترنتی، اطلاعات فروشنده، سابقه فعالیت، روش پرداخت، آدرس سایت و امکان پیگیری معامله را بررسی کنید.
۸. کلاهبرداری با پیشنهادهای بیش از حد جذاب
یکی از سادهترین راههای شناسایی پیشنهاد مشکوک، توجه به غیرواقعی بودن آن است.
مثلاً:
- سود بسیار بالا بدون ریسک
- درآمد بسیار زیاد برای چند ساعت کار
- جایزه بزرگ بدون شرکت در مسابقه
- تخفیف بسیار سنگین و محدود
- سرمایهگذاری با سود تضمینی
- دریافت پول در ازای یک اقدام ساده
هیچ پیشنهاد جذابی صرفاً به دلیل سود بالا معتبر نیست.
هرچه وعده مالی غیرعادیتر باشد، نیاز به راستیآزمایی بیشتر است.
۹. کلاهبرداری با تماس اضطراری از طرف دوست یا آشنا
گاهی کلاهبردار خود را جای یکی از نزدیکان معرفی میکند و میگوید به پول فوری نیاز دارد.
با استفاده از فناوریهای جدید حتی جعل صدا و تولید محتوای مصنوعی نیز آسانتر شده است.
اگر شخصی که میشناسید ناگهان درخواست انتقال وجه فوری کرد، صرفاً به دلیل آشنایی با نام یا صدای او پول منتقل نکنید.
یک روش ساده برای بررسی این است که از یک مسیر ارتباطی مستقل با آن فرد تماس بگیرید.
برای مثال اگر پیام از طریق یک پیامرسان آمده، با شماره تلفن معمول او تماس بگیرید.
۱۰. کلاهبرداریهای مرتبط با سرمایهگذاری و ارز دیجیتال
وعده سود سریع یکی از ابزارهای قدیمی فریب است که اکنون در حوزه داراییهای دیجیتال نیز دیده میشود.
نشانههای هشداردهنده میتواند شامل موارد زیر باشد:
- سود تضمینی و غیرعادی
- فشار برای واریز فوری
- درخواست انتقال دارایی به کیف پول ناشناس
- وعده دو برابر شدن سریع سرمایه
- نمایش سود در یک پنل ناشناس بدون امکان برداشت واقعی
- درخواست پرداخت هزینه برای آزاد کردن سود
قبل از انتقال سرمایه، درباره شرکت، پلتفرم، مجوزها، هویت افراد و امکان برداشت واقعی تحقیق کنید.
۱۱. کلاهبرداری با CAPTCHA جعلی
یکی از روشهای جدیدتر، استفاده از صفحات CAPTCHA جعلی است.
CAPTCHA واقعی برای تشخیص انسان از ربات استفاده میشود، اما ممکن است یک صفحه جعلی از کاربر بخواهد برای ادامه، اقداماتی خارج از روند عادی انجام دهد.
FTC در ژوئن ۲۰۲۶ درباره نوعی کلاهبرداری CAPTCHA هشدار داد که میتواند کاربر را به سمت نصب بدافزار سوق دهد.
بنابراین اگر یک صفحه ناشناس از شما میخواهد برای «تأیید انسان بودن» دستورهای غیرمعمولی اجرا کنید، آن را جدی بگیرید و صفحه را ببندید.
۱۲. کلاهبرداریهای اینترنتی چه نشانههای مشترکی دارند؟
با وجود تفاوت روشها، بسیاری از کلاهبرداریها الگوهای مشترکی دارند.
نشانه اول: عجله
کلاهبردار میخواهد فرصت فکر کردن نداشته باشید.
نشانه دوم: ترس
ممکن است تهدید به مسدودی حساب، جریمه یا از دست رفتن فرصت کند.
نشانه سوم: طمع
وعده جایزه، سود یا درآمد غیرعادی میدهد.
نشانه چهارم: درخواست اطلاعات محرمانه
مانند رمز، کد تأیید، اطلاعات کارت یا اطلاعات ورود.
نشانه پنجم: لینک ناشناس
از شما میخواهد روی لینکی کلیک کنید که انتظارش را نداشتهاید.
نشانه ششم: درخواست پرداخت غیرمعمول
مثلاً پرداخت سریع از یک مسیر خاص یا انتقال وجه به حسابی که قابلراستیآزمایی نیست.
نشانه هفتم: جلوگیری از بررسی
ممکن است کلاهبردار بگوید «با کسی صحبت نکنید» یا «همین الان اقدام کنید».
این نشانهها بهتنهایی اثبات قطعی کلاهبرداری نیستند، اما وجود چند مورد همزمان باید زنگ خطر را به صدا درآورد.
چگونه یک پیام مشکوک را بررسی کنیم؟
اگر پیام یا تماس مشکوکی دریافت کردید، از این چکلیست استفاده کنید:
۱. توقف کنید.
هیچ اقدامی را تحت فشار انجام ندهید.
۲. منبع را بررسی کنید.
آیا واقعاً انتظار چنین پیام یا تماسی را داشتید؟
۳. لینک را بررسی کنید.
آدرس مقصد با سایت اصلی مطابقت دارد؟
۴. از مسیر مستقل استعلام بگیرید.
خودتان سایت یا شماره رسمی سازمان را پیدا کنید.
۵. اطلاعات حساس را ارائه نکنید.
رمز عبور، رمزهای یکبارمصرف و اطلاعات محرمانه را در اختیار فرد ناشناس قرار ندهید.
۶. قبل از پرداخت فکر کنید.
اگر از شما پول خواسته شده، دلیل، مقصد و هویت دریافتکننده را بررسی کنید.
اگر روی لینک جعلی کلیک کردیم چه کنیم؟
کلیک روی یک لینک مشکوک همیشه به معنی سرقت اطلاعات نیست، اما باید احتیاط کنید.
اگر فقط صفحه را باز کردهاید و هیچ اطلاعاتی وارد نکردهاید، صفحه را ببندید و از تعامل بیشتر خودداری کنید.
اگر نام کاربری یا رمز عبور وارد کردهاید، رمز مربوطه را از طریق سایت یا اپلیکیشن رسمی تغییر دهید؛ مخصوصاً اگر همان رمز در حسابهای دیگر نیز استفاده شده است.
FTC نیز در توصیههای خود درباره لینکها و QR کدهای مشکوک، تغییر سریع رمزهای افشاشده و بررسی تراکنشها را توصیه میکند.
اگر اطلاعات بانکی وارد کردهاید، موضوع را سریعاً از مسیر رسمی بانک پیگیری کنید.
اگر پول را به کلاهبردار انتقال دادیم چه کنیم؟
سرعت عمل اهمیت زیادی دارد.
اگر متوجه شدید پرداختی مشکوک انجام دادهاید:
- موضوع را سریعاً از طریق بانک یا سرویس پرداخت مربوطه پیگیری کنید.
- تراکنشها را بررسی کنید.
- رمزهای در معرض خطر را تغییر دهید.
- حسابهای مرتبط را بررسی کنید.
- مدارک و شواهد را نگه دارید.
- پیامها، شمارهها، رسیدها و آدرس سایت را حذف نکنید.
- موضوع را از طریق مراجع رسمی مربوط به جرائم سایبری گزارش کنید.
هرچه زودتر موضوع را پیگیری کنید، اطلاعات بیشتری برای بررسی در اختیار خواهید داشت.
چگونه از کلاهبرداری اینترنتی پیشگیری کنیم؟
پیشگیری بیشتر از آنکه به ابزارهای پیچیده نیاز داشته باشد، به عادتهای درست وابسته است.
رمزهای قوی و متفاوت داشته باشید
از یک رمز برای چند حساب مهم استفاده نکنید.
احراز هویت چندمرحلهای را فعال کنید
در سرویسهایی که این قابلیت را ارائه میکنند، احراز هویت چندمرحلهای یک لایه امنیتی اضافی ایجاد میکند.
سیستمعامل و برنامهها را بهروز نگه دارید
بهروزرسانیها میتوانند مشکلات امنیتی شناختهشده را برطرف کنند.
روی لینکهای غیرمنتظره کلیک نکنید
حتی اگر متن پیام کاملاً رسمی به نظر برسد.
اطلاعات محرمانه را برای دیگران ارسال نکنید
بهخصوص رمز عبور، کدهای تأیید و اطلاعات حساس مالی.
قبل از پرداخت بررسی کنید
هیجان خرید یا وعده سود نباید باعث حذف مرحله بررسی شود.
آیا ظاهر حرفهای یک سایت به معنی معتبر بودن آن است؟
خیر.
یک سایت جعلی میتواند از لوگو، رنگبندی، تصاویر و حتی طراحی بسیار شبیه سایت اصلی استفاده کند.
بنابراین ظاهر صفحه فقط یکی از عوامل بررسی است.
باید آدرس دامنه، شیوه ارتباط، اطلاعات شرکت یا ارائهدهنده خدمت، شرایط پرداخت و سایر نشانههای اعتبار را بررسی کرد.
بهخصوص هنگام ورود اطلاعات حساس، بهتر است سایت را از طریق آدرس رسمی که خودتان میشناسید باز کنید، نه لینک موجود در یک پیام ناشناس.
هوش مصنوعی چگونه کلاهبرداریهای اینترنتی را پیچیدهتر کرده است؟
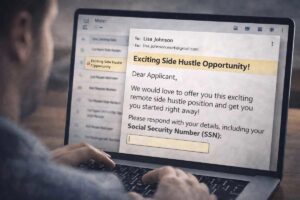
هوش مصنوعی میتواند تولید متن، ترجمه، طراحی تصویر و شبیهسازی سبک ارتباطی را آسانتر کند.
در نتیجه، یک پیام کلاهبرداری ممکن است از نظر نگارشی بسیار حرفهای باشد و غلطهای رایج پیامهای جعلی را نداشته باشد.
همچنین ممکن است از تصاویر یا ویدئوهای دستکاریشده برای جعل هویت استفاده شود.
به همین دلیل معیار تشخیص نباید فقط این باشد که «متن حرفهای است» یا «صدای فرد را میشناسم».
بهتر است هویت و درخواست را از یک مسیر مستقل تأیید کنید.
یک قانون ساده برای مقابله با کلاهبرداری اینترنتی
اگر یک پیام یا تماس همزمان سه ویژگی زیر را دارد، باید با احتیاط بسیار زیادی برخورد کنید:
فشار زمانی + درخواست اطلاعات یا پول + امکان راستیآزمایی سخت
در چنین شرایطی بهترین کار این است که مکالمه یا فرایند را متوقف کنید و از یک مسیر مستقل موضوع را بررسی کنید.
چکلیست نهایی تشخیص کلاهبرداری اینترنتی
قبل از کلیک، پرداخت یا ارسال اطلاعات، این سؤالها را از خودتان بپرسید:
- آیا من منتظر این پیام بودم؟
- آیا فرستنده را واقعاً میشناسم؟
- آیا لینک مقصد معتبر است؟
- آیا از من رمز یا اطلاعات محرمانه خواسته شده؟
- آیا از من خواسته شده فوراً اقدام کنم؟
- آیا پیشنهاد مالی بیش از حد خوب است؟
- آیا باید برای دریافت پول، ابتدا پول پرداخت کنم؟
- آیا میتوانم درخواست را از یک کانال رسمی بررسی کنم؟
- آیا فروشنده یا فرد مقابل هویت قابلبررسی دارد؟
- آیا در صورت توقف، واقعاً اتفاقی برای حساب من میافتد؟
اگر پاسخ به چند سؤال نگرانکننده است، قبل از هر اقدامی توقف کنید.
جمعبندی
کلاهبرداریهای اینترنتی جدید الزاماً با پیامهای ساده و غیرحرفهای انجام نمیشوند. فیشینگ، جعل هویت، لینکهای جعلی، QR کدهای دستکاریشده، آگهیهای استخدامی جعلی، کلاهبرداریهای سرمایهگذاری، پیامکهای اضطراری و حتی صفحات CAPTCHA جعلی بخشی از روشهایی هستند که کاربران اینترنت باید نسبت به آنها هوشیار باشند. هشدارهای جدید منتشرشده در سال ۲۰۲۶ نیز نمونههایی از سوءاستفاده از QR کد، پیشنهادهای شغلی جعلی، CAPTCHAهای مخرب و جعل هویت را نشان میدهد.
مهمترین اصل برای جلوگیری از کلاهبرداری این است که در برابر پیامهای غیرمنتظره، درخواستهای فوری و پیشنهادهای مالی وسوسهکننده تصمیم عجولانه نگیریم.
لینک را بررسی کنیم، هویت فرستنده را از یک مسیر مستقل تأیید کنیم، اطلاعات محرمانه را در اختیار افراد ناشناس قرار ندهیم و پیش از پرداخت پول درباره مقصد آن تحقیق کنیم.
در دنیای دیجیتال، امنیت فقط به نرمافزارهای امنیتی وابسته نیست؛ دقت کاربر و توانایی تشخیص رفتار مشکوک نیز یکی از مهمترین لایههای دفاعی است.
سوالات متداول
کلاهبرداری اینترنتی چیست؟
کلاهبرداری اینترنتی نوعی فریب با استفاده از اینترنت، پیامرسانها، شبکههای اجتماعی، وبسایتها یا ابزارهای دیجیتال است که هدف آن معمولاً سرقت پول، اطلاعات شخصی، اطلاعات بانکی یا دسترسی به حساب کاربر است.
مهمترین نشانه کلاهبرداری اینترنتی چیست؟
ایجاد عجله، درخواست اطلاعات محرمانه، لینک ناشناس، وعده سود غیرعادی، درخواست پرداخت فوری و جعل هویت افراد یا سازمانهای معتبر از نشانههای مهم هستند.
آیا هر لینک ناشناسی خطرناک است؟
ناشناخته بودن لینک بهتنهایی اثبات نمیکند که لینک مخرب است، اما کلیک روی لینک غیرمنتظره بدون بررسی مقصد میتواند خطرناک باشد. بهتر است سایت موردنظر را خودتان از طریق آدرس رسمی باز کنید.
اگر یک پیام بانکی مشکوک دریافت کنیم چه کنیم؟
روی لینک پیام کلیک نکنید. اپلیکیشن یا سایت رسمی بانک را خودتان باز کنید و وضعیت حساب را بررسی کنید یا از مسیر رسمی بانک استعلام بگیرید.
آیا کلاهبرداری استخدامی هم وجود دارد؟
بله. یکی از روشهای گزارششده، پیشنهاد کار ساده و پردرآمد و سپس درخواست پرداخت پول برای ادامه فعالیت یا برداشت درآمد است. FTC درباره این نوع «task scam» هشدار داده است.
آیا QR کد میتواند برای کلاهبرداری استفاده شود؟
بله. QR کد میتواند کاربر را به یک سایت جعلی هدایت کند. قبل از ادامه، مقصد لینک QR را بررسی کنید.
اگر اطلاعات حساب خود را در سایت جعلی وارد کردیم چه کنیم؟
در صورت افشای رمز، آن را از طریق سایت یا اپلیکیشن رسمی تغییر دهید و اگر همان رمز در حسابهای دیگر استفاده شده، آن حسابها را نیز ایمن کنید. در صورت افشای اطلاعات مالی، موضوع را سریعاً از مسیر رسمی بانک پیگیری کنید.
آیا کلاهبرداران میتوانند خود را جای دوستان یا اعضای خانواده جا بزنند؟
بله. جعل حساب کاربری و سوءاستفاده از اطلاعات عمومی افراد ممکن است برای ایجاد اعتماد استفاده شود. در درخواستهای مالی غیرمنتظره، هویت فرد را از یک کانال ارتباطی مستقل تأیید کنید.
آیا ظاهر حرفهای سایت به معنی معتبر بودن آن است؟
خیر. سایت جعلی میتواند طراحی بسیار شبیه سایت اصلی داشته باشد. آدرس دامنه و مسیر دسترسی به سایت را نیز باید بررسی کرد.
برای جلوگیری از کلاهبرداری اینترنتی چه کنیم؟
از رمزهای قوی و متفاوت استفاده کنید، احراز هویت چندمرحلهای را فعال کنید، دستگاهها و نرمافزارها را بهروز نگه دارید، روی لینکهای غیرمنتظره کلیک نکنید و قبل از پرداخت یا ارسال اطلاعات حساس، هویت طرف مقابل را بررسی کنید.